
Ransomware-Angriffe sind zum Dauerthema für KMU geworden – in den letzten 12 Monaten wurden 6 von 10 deutschen Unternehmen auf diese Weise attackiert. Das BSI spricht von Ransomware als „einer der größten operativen Bedrohungen der Cybersicherheit.“
Die derzeitige weltpolitische Lage hat die Situation noch verschärft, weil sich nun verstärkt staatliche Player einmischen. Es geht nicht mehr nur um Lösegeldzahlungen, sondern auch um geostrategische Interessen: Die wirtschaftliche Infrastruktur bestimmter westlicher Länder soll gezielt geschwächt werden.
Keine Frage – es besteht Handlungsbedarf für Unternehmen.
In diesem Artikel betrachten wir, welche Ransomware-Varianten es gibt, wer die Hacker sind und was sich für Trends abzeichnen. Aber am wichtigsten: Wir besprechen konkrete Maßnahmen, um die Security Posture Ihres Unternehmens zu verbessern.

Kostenfreies Whitepaper:
„Die Ransomware-Bedrohung: Was Experten jetzt raten“
Wenn Sie sich noch genauer über die Verteidigung Ihrer Systeme informieren möchten, dann laden Sie sich unser Whitepaper „Die Ransomware-Bedrohung: Was Experten jetzt raten“ herunter.

Definition: Was ist ein Ransomware-Angriff?
Grundsätzlich zählt jede Cyberattacke, bei der die Angreifer ein Lösegeld fordern, als Ransomware-Angriff. Im engeren Sinne ist jedoch meist Crypto-Ransomware gemeint. Hierbei verschaffen sich die Hacker Zugang zu Ihren Systemen und verschlüsseln dann die Daten. Damit kommen im schlimmsten Fall sämtliche Geschäftsprozesse zum Erliegen. Erst gegen Zahlung eines Lösegelds (engl. Ransom) erhalten Sie wieder Zugriff auf Ihre Daten – vorausgesetzt, die Hacker halten sich an die Abmachung.
Es gibt aber auch andere Varianten von Ransomware, bei denen keine Datenverschlüsselung erfolgt. Hierunter fallen zum Beispiel angedrohte DDoS-Attacken, die nur dann unterbleiben, wenn gezahlt wird. Wir werden weiter unten auf die verschiedenen Varianten eingehen.
Warum sind Ransomware-Angriffe so verheerend?
Ransomware-Angriffe sind so kritisch, weil sie im schlimmsten Fall sämtliche Prozesse eines Unternehmens lahmlegen:
- Die meisten Produktionsbetriebe arbeiten IT-gestützt. Fällt die IT-Infrastruktur aus, stehen auch die Fließbänder still.
- Warenhaltung, Logistik und Supply Chain verwenden normalerweise ein digitales ERP-System und fallen damit auch aus.
- Service-Unternehmen können nicht mehr produktiv sein, weil Software-Tools geblockt und Projektdaten eingefroren wurden.
- Wenn die CRM-Daten verschlüsselt wurden, kann der Vorfall nicht einmal an die Kunden kommuniziert werden.
- Und Ihre Mitarbeiter müssen auf ihr Gehalt warten, weil wichtige Daten zur Lohnabrechnung fehlen.
Unterm Strich: Ransomware-Angriffe bedrohen die Existenz jedes Unternehmens, das Daten digital verarbeitet.
Es kann jeden treffen
Viele KMU wiegen sich in Sicherheit, weil scheinbar nur große Unternehmen Opfer von Ransomware-Angriffen werden.
Dieser Eindruck kommt durch eine gewisse Verzerrung in den Medien zustande. Hier werden bevorzugt Fälle besprochen, die Unternehmen mit hoher Bekanntheit und großer Kundenbasis betreffen. Mittelständische Unternehmen haben einen weniger großen medialen Wiedererkennungseffekt und bleiben deshalb außen vor. Das bedeutet aber nicht, dass die Gefahr für solche Unternehmen geringer wäre. Tatsächlich ist aktuell zu beobachten, dass Hacker verstärkt auf KMU losgehen, weil hier die Sicherheitsvorkehrungen meist geringer sind als bei großen Konzernen.
Die Zahlen einer aktuellen Bitkom-Studie unterstreichen, wie real die Gefahr ist:
- 60 Prozent aller befragten Unternehmen wurden in den letzten 12 Monaten Opfer von Ransomware-Angriffen
- 42 Prozent hatten nicht damit gerechnet, Opfer einer Attacke zu werden
- 17 Prozent aller betroffenen Unternehmen berichteten von massiven Einschränkungen des Geschäftsbetriebs
- Jedes achte betroffene Unternehmen ging auf die geforderte Lösegeld-Zahlung ein (wobei von einer wesentlich höheren Dunkelziffer auszugehen ist)
- Jedes fünfte Unternehmen schaltete nach der Attacke einen Dienstleister ein, um in Zukunft besser gewappnet zu sein
Die Ransomware-Story
Ransomware gibt es noch nicht lange, aber sie hat bereits eine bewegte Geschichte. Ein Überblick:
1989: Der erste Angriff
Als erster Ransomware-Angriff gilt der sogenannte „AIDS Trojan“ bzw. „PC Cyborg Trojan“. Der Vorfall spielte sich 1989 ab.
Hinter der Attacke steckte der Evolutionsbiologe Dr. Joseph Popp. Er hatte Zugriff auf verschiedene Mailinglisten erhalten, unter anderem für eine WHO-Konferenz über HIV. In der Folge verschickte er massenweise Floppy-Disks. Auf diesen Disks befand sich ein Trojaner, welcher die Dateinamen eines Computers verschlüsselte und die Verzeichnisbäume versteckte. Die Dateien selbst wurden nicht verschlüsselt.
Die Aktivierung des Virus erfolgte nach 90 Bootvorgängen. Die Betroffenen wurden dann über eine Systemmeldung dazu aufgefordert, eine Zahlung an die „PC Cyborg Corporation“ zu leisten, um ihr System wieder freizuschalten.
Die 1990er Jahre: Die Ruhe vor dem Sturm
Ransomware war in den nächsten Jahren kein großes Thema. Allerdings sagten zwei Kryptografen, Adam L. Young und Moti Yung bereits 1995 voraus, dass sich das ändern würde. Sie prognostizierten den Einsatz von asymmetrischen Verschlüsselungsverfahren und sogar die Bezahlung mithilfe einer digitalen Währung – fast 15 Jahre vor Bitcoin.
Ab 2005: Ransomware nimmt Fahrt auf
Ab 2005 kamen mit PGPCoder bzw. GPCode die ersten weitverbreiteten Verschlüsselungsprogramme auf. Diese symmetrischen Encryptors verschlüsselten Dateien mit bestimmten Dateiendungen. Das geforderte Lösegeld lag zwischen 100 und 200 Dollar.
Ab 2007 begann die Blütezeit der Bildschirmsperren. Nachdem das Opfer die Malware installiert hatte, konnte nicht mehr auf den Computer zugegriffen werden. Bekanntheit erlangte der Trojaner WinLock, der, nachdem der Computer gesperrt worden war, pornografische Bilder anzeigte. Das geforderte Lösegeld waren 10 Dollar. Vielen Opfern war die Situation peinlich; sie zahlten lieber den geringen Betrag, als zur Polizei zu gehen.
Kryptowährungen waren noch nicht weit verbreitet, deshalb kamen andere Bezahlmethoden zum Einsatz. Beispielsweise musste eine SMS an eine Premiumnummer gesendet oder ein kostspieliger Anruf an eine Auslandsnummer getätigt werden.
Ab 2010: Bitcoin & asymmetrische Verschlüsselung
Ab 2010 geschah das, was Young and Yung bereits 1995 vorhergesagt hatten: Die Angreifer entdeckten asymmetrische Verschlüsselungsverfahren für sich. Das bekannteste Beispiel ist der Trojaner „CryptoLocker“. Die Hacker hinter CryptoLocker strichen in wenigen Wochen mehrere Millionen Dollar ein. In kürzester Zeit kopierten Dutzende von Hacker-Gruppen das neue Ransomware-Modell.
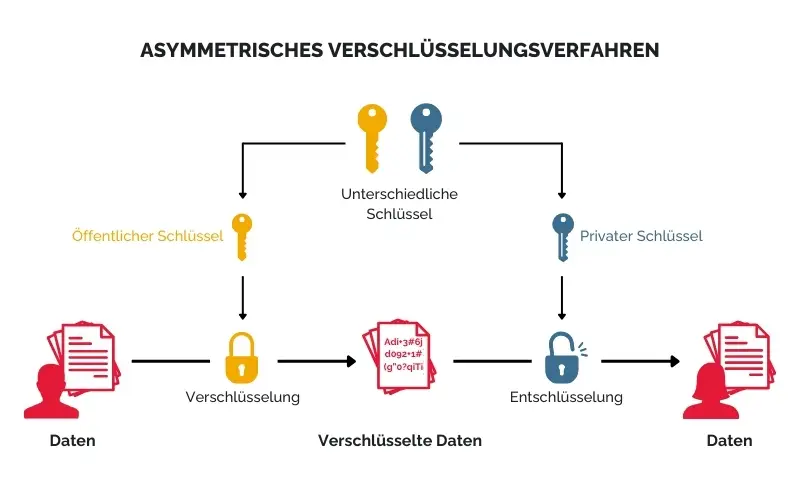
Der andere Game-Changer war Bitcoin, ebenfalls wie von Young und Yung vorausgesagt. Die Anonymität, die Kryptowährungen boten, erschwerte die Strafverfolgung erheblich.
Ab 2016: Die Unternehmen rücken in den Fokus
Ab ca. 2016 verlagerte sich die Zielgruppe der Hacker, von Privatanwendern hin zu Unternehmen. Außerdem wurde Ransomware ein Software-Produkt, das von Hackern eingekauft werden konnte (Ransomware-as-a-Service, RaaS). Damit entfiel die aufwendige Eigenentwicklung.
Um dieselbe Zeit kam es verstärkt zu Angriffen auf Android-Smartphones. Die „Fusob“-Ransomware ist das bekannteste Beispiel und war zeitweise für 56 Prozent aller Attacken verantwortlich. Dabei werden Devices, die Russisch oder eine osteuropäische Sprache verwenden, ausgeklammert; wahrscheinlich, weil die Hacker von hier stammen.
Ab 2017: Staatliche Player mischen sich ein
2017 wurde dann schlagartig der ganzen Welt klar, dass Ransomware eine gewaltige Bedrohung darstellt: Der WannaCry-Kryptowurm befiel Hunderttausende von Rechnern. Der Schaden lag wahrscheinlich bei mehreren Milliarden Dollar. Dafür machte sich der Kryptowurm ein gestohlenes NSA-Tool in Kombination mit einer Microsoft-Schwachstelle zunutze.
Das Besondere: Hinter dem Angriff steckte keine private Hacker-Gruppe, sondern ein staatlicher Akteur – Nordkorea. Das erklärt auch, warum die Angreifer geschätzt nur 140.000 Dollar einnahmen – sie waren nicht so sehr an Geld, als an digitaler Kriegsführung interessiert.
In der Folge mischten sich weitere staatliche Player ein: Russland machte mit dem NotPetya-Trojaner Schlagzeilen, welcher primär ukrainische Unternehmen angriff. Dabei handelte es sich um einen sogenannten Wiper, also ein Programm, das sich nur als Ransomware ausgibt, aber tatsächlich die Systeme dauerhaft unbrauchbar macht.
2018–2019: Öffentliche Einrichtungen werden zum Ziel
Als Nächstes entdeckten die Hacker öffentliche bzw. staatliche Einrichtungen für sich. Hier kamen ihnen zwei Umstände zugute. Erstens: Wird ein staatliches System gehackt, sind von dem Ausfall Hunderttausende oder sogar Millionen Menschen betroffen. Für die Offiziellen ist der Handlungsdruck entsprechend höher. Zweitens: Öffentliche Einrichtungen sind oft weniger gut geschützt als Unternehmens-Systeme. Das liegt zum Beispiel an mangelnden Geldern oder Know-how-Lücken.
Ein bekannter Public-Sector-Angriff ereignete sich im Jahr 2018 auf den britischen Flughafen Bristol. Zwei Tage lang waren die Displays, die über Ankünfte und Abflüge informieren, außer Betrieb. Lösegeld wurde jedoch keines gezahlt.
Seit 2020: Double Extortion Attacks
Seit 2020 ist eine neue Angriffsform auf dem Vormarsch, die sogenannten Double Extortion Attacks. Hierbei werden nicht nur die Daten verschlüsselt, sondern auch mit ihrer Veröffentlichung bzw. dem Weiterverkauf gedroht.
Der Double-Extortion-Trend ist eng mit LockBit verknüpft, einer Software, die von der gleichnamigen Ransomware-Bande entwickelt wurde. Anfang 2023 wurde geschätzt, dass LockBit bei ca. 44 Prozent aller Ransomware-Attacken zum Einsatz kam.
Zwar wurden bei einem Zugriff amerikanischer und europäischer Sicherheitsbehörden am 19. Februar 2024 diverse Ressourcen der Lockbit-Gang sichergestellt. In der Folge wurde auch ein Decryptor für die aktuelle Version, LockBit 3.0, veröffentlicht. Allerdings hat sich die Gruppe bereits neu formiert und seitdem diverse Angriffe durchgeführt.
Die Ransomware-Story geht also weiter.
Wer steckt hinter den Angriffen?
Viele KMU denken bei dem Begriff „Hacker“ immer noch an einen Einzeltäter, der im stillen Kämmerlein vor sich hin programmiert. Dieser Täter-Typ ist tatsächlich in der Minderheit. Die Ransomware-Industrie ist ein hochprofessionelles Milliardenbusiness, wobei sich sechs Kategorien von Threat Actors unterscheiden lassen.
1. Profitorientierte Banden
Hierbei handelt es sich um straff organisierte Gruppen mit klarer Aufgabenteilung. Dazu zählen Rollen wie Manager, Programmierer, Tester und sogar Marketing-Verantwortliche. Generell ähneln die Prozesse solcher Gruppen stark denen eines regulären Unternehmens. Unter anderem werden für bestimmte Positionen Festgehälter gezahlt.
Aktuelle Beispiele für solche Gruppen sind Clop, BlackSuit (vormals Royal) und FIN7. Ein besonders beliebtes Angriffsziel ist die Finanzbranche, weil hier große Lösegelder verlangt werden können. Aber auch in der Gesundheitsindustrie, der IT-Branche und der Lebensmittelindustrie treiben die Kriminellen ihr Unwesen.
Ihre Hauptmotivation ist finanzieller Natur. Ideologische Aspekte spielen keine oder eine untergeordnete Rolle. Eine Besonderheit gilt: Die Gruppen stammen überwiegend aus nicht-demokratischen Staaten und greifen deshalb normalerweise nicht das eigene Zuhause an. Sie müssten sonst mit Vergeltungsmaßnahmen des Regimes rechnen.
2. Ransomware-Banden mit staatlicher Unterstützung
Diese Gruppen agieren im Auftrag von Staaten, die anderen Staaten schaden möchten. Die Hauptmotivation ist also nicht Geld, sondern politische Einflussnahme. Zu den bevorzugten Zielen gehören militärische, staatliche und Forschungseinrichtungen. Daneben werden aber auch unliebsame Aktivisten und Dissidenten attackiert.
Der Vorteil: Indem ein Staat Ransomware-Angriffe an Banden outsourct, entzieht er sich der Verantwortung. Im Falle einer Entdeckung kann die Schuld auf die Gruppe geschoben werden.
Staatlich unterstützte Ransomware-Banden sind – wenig überraschend – für autoritäre und totalitäre Nationen tätig. So operiert die Gruppe Cozy Bear für den russischen Auslandsgeheimdienst (SWR). Die Lazarus Gruppe wurde vom nordkoreanischen Regime aufgebaut. Und die Gruppe Wicked Panda ist für die chinesische Regierung tätig.
3. Insider
Ein weiterer wichtiger Threat Actor sind Insider, also Mitarbeiter, die illegal Informationen weitergeben. Dabei kann es sich zum Beispiel um Login-Daten handeln, welche die Ransomware-Banden verwenden, um die Systeme zu penetrieren.
Die Motivation solcher Insider ist meist finanzieller Natur. Es kann auch sein, dass sich der Mitarbeiter schlecht behandelt fühlt und sich am Unternehmen rächen möchte.
Insider werden häufig gezielt von Ransomware-Gruppen rekrutiert, wobei hohe Geldzahlungen in Aussicht gestellt werden. Alternativ werden Erpressungsversuche unternommen, zum Beispiel, wenn der Insider in seinem Privatleben Aktivitäten nachgeht, die er geheim halten möchte. Es gibt aber auch Insider, die autonom Erpressungsversuche starten.
4. Dienstleister
Dienstleister entwickeln Ransomware-Software, welche sie Affiliates zur Verfügung stellen. Diese führen den eigentlichen Angriff durch. Das Modell ist als Ransomware-as-a-Service (RaaS) bekannt. Die Dienstleister erhalten eine Lizenzgebühr und/oder eine Beteiligung am Lösegeld.
Ein Encryptor, also ein Verschlüsselungsprogramm, ist praktisch immer Bestandteil solcher Lösungen. Häufig sind auch verwandte Produkte wie Phishing-Tools enthalten. Der Affiliate erhält außerdem ein Playbook, welches die beste Vorgehensweise erläutert.
Es gibt auch RaaS-Provider, die weiterführende Services anbieten. Sie übernehmen beispielsweise die Verhandlungen mit dem Opfer oder die Geldwäsche.
Zu den aktuell bekanntesten RaaS-Anbietern gehören LockBit, BlackCat und RansomHub.
5. Jugendliche Einzeltäter
Es gibt überdurchschnittlich viele jugendliche Hacker, die im Alleingang versuchen, ein Unternehmen zu erpressen. Die Täter haben meist naive Vorstellungen über das Cybercrime-Business. Sie betrachten es als eine Art Videospiel. Hinzu kommt der „Fame“ innerhalb der Hackerszene, falls sie mit einer Attacke erfolgreich sind.
Ein Vorteil der jugendlichen Cyberkriminellen: Sie sind oft noch nicht vollständig strafmündig, können also im Falle einer Entdeckung mit niedrigen Strafen rechnen.
6. Free Agents
Free Agents sind oft auf einen bestimmten Aspekt von Ransomware spezialisiert, zum Beispiel die Malware-Entwicklung. Größere Ransomware-Gruppen ziehen sie gerne auf Projektbasis hinzu. Parallel dazu haben die Free Agents meist eigene, kleinere Angriffsprojekte.
Es gibt aber auch Einzelkämpfer, die für Mega-Attacken verantwortlich sind. Ein Hacker mit dem Decknamen Astra erbeutete im Alleingang Militärtechnologie des französischen Flugzeugherstellers Dassault. Lediglich für den Verkauf der Daten hatte er einen Komplizen. Der Schaden, den er verursachte, wird auf 361 Millionen Dollar beziffert.
Typen
Es gibt verschiedene Typen von Ransomware-Angriffen, mit denen sich Unternehmen konfrontiert sehen.
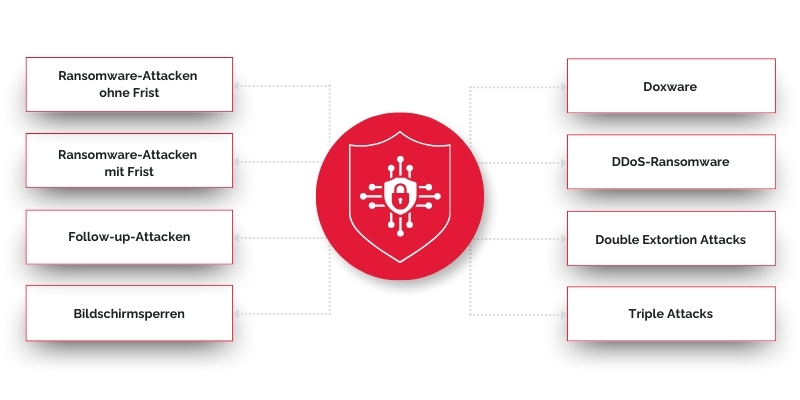
Verschlüsselte vs. unverschlüsselte vs. hybride Angriffe
Zunächst muss zwischen verschlüsselten und unverschlüsselten Ransomware-Angriffen unterschieden werden. Bei einer verschlüsselten Ransomware-Attacke werden die Daten unter Verwendung eines kryptografischen Verfahrens chiffriert, sodass das Opfer keinen Zugriff mehr auf sie hat (Crypto-Ransomware). Die Entschlüsselung erfolgt nur nach Zahlung eines Lösegelds und auch dann nur, wenn sich die Angreifer an die Vereinbarung halten.
Bei einer unverschlüsselten Ransomware-Attacke werden keine Daten chiffriert. Das bedeutet, dass die Angreifer anderweitig ein Erpressungsszenario aufbauen müssen, zum Beispiel durch die Androhung einer Cyberattacke.
Und schließlich gibt es hybride Szenarien, bei denen verschlüsselte und unverschlüsselte Methoden kombiniert werden.
Verschlüsselte Angriffsarten
Bei den verschlüsselten Ransomware-Attacken gibt es drei hauptsächliche Varianten:
1. Ransomware-Attacken ohne Frist
Die Daten werden verschlüsselt und erst wieder freigegeben, nachdem ein Lösegeld gezahlt wurde. Es spielt keine Rolle, wann die Bezahlung erfolgt. Diese Variante ist stärker im Privatanwender-Umfeld verbreitet.
2. Ransomware-Attacken mit Frist
Hier wird dem Opfer eine Deadline gesetzt, bis zu der die Zahlung erfolgen muss. Andernfalls wird mit der Löschung der Daten gedroht. Diese Methode erhöht den Handlungsdruck und beschleunigt die Abwicklung für die Angreifer. Gleichzeitig minimiert sie das Zeitfenster für Gegenmaßnahmen. Nicht zuletzt können sich die Angreifer schneller aus den Systemen zurückziehen und damit einer Enttarnung vorbeugen.
3. Follow-up-Attacken
Ein weit verbreitetes Vorgehen: Die Angreifer installieren während der ersten erfolgreichen Ransomware-Attacke eine Hintertür, um die Systeme in Zukunft wieder lahmlegen zu können. Sie warten die erste Lösegeldzahlung ab und dann folgt der nächste Angriff.
Unverschlüsselte Angriffsarten
Dies sind die wichtigsten Varianten bei den unverschlüsselten Ransomware-Angriffen:
1. Bildschirmsperren
Hier wird ein Programm eingeschleust, das eine Bildschirmsperre erzeugt. Oft wird parallel dazu eine Meldung ausgegeben, dass die Daten verschlüsselt worden seien (was nicht stimmt). In jedem Fall wird auch hier ein Lösegeld fällig, um wieder Zugriff auf das System zu erhalten.
Bildschirmsperren sind stärker im Privatanwender-Bereich verbreitet. Im Business-Kontext sind sie eher selten, weil die Bildschirmsperre von den IT-Experten des Unternehmens relativ leicht entfernt werden kann.
Es gibt jedoch einen Sonderfall – Bildschirmsperren auf mobilen Geräten. Wenn der Executive auf Geschäftsreise ist und einen wichtigen Anruf tätigen muss, wird er unter Umständen das relativ geringe Lösegeld zahlen, statt die Rückkehr ins Unternehmen abzuwarten.
2. Doxware
Bei Doxware wird gedroht, sensible Dokumente („Dox“ = Docs) an Unbefugte weiterzugeben. Beispielsweise wird die Veröffentlichung von Kundendaten im Darknet angekündigt oder sensible Unternehmensdaten sollen typischerweise an einen Mitbewerber oder eine feindliche Regierung verkauft werden.
Doxware kann mit der Verschlüsselung der Daten einhergehen, dann spricht man von einer Double Extortion Attack (s. hybride Attacken).
Es gibt bestimmte Szenarien, in denen die Angreifer eine Doxware-Attacke einer Verschlüsselung vorziehen werden:
- Prekäre Unternehmensdetails: Wenn die Angreifer „heikle“ Informationen vorfinden, zum Beispiel Stillschweigensvereinbarungen mit ehemaligen Mitarbeitern, werden sie wahrscheinlich einen Doxware-Erpressungsversuch starten.
- Sensible Industrien: Bestimmte Industrien wie die Finanzindustrie oder das Gesundheitswesen bieten sich für Doxware-Attacken an, weil hier besonders viele sensible Daten verarbeitet werden.
- Geschäftsgeheimnisse: Gerade Tech-Unternehmen verfügen häufig über bestimmtes Know-how, das nicht an die Öffentlichkeit gelangen darf. Solche Technologien sind optimale Voraussetzungen für einen Doxware-Angriff.
Doxware-Attacken sind in jüngster Zeit auf dem Vormarsch. Beispielsweise hat sich die oben erwähnte Clop-Gang weitgehend auf diese Angriffsform verlegt.
3. DDoS-Ransomware
Es gibt Angreifer, die mit einer Distributed-Denial-of-Service-Attacke (DDoS) drohen, falls nicht ein Lösegeld gezahlt wird.
Solche Attacken folgen häufig einer Wiederholungslogik. Der erste Angriff wird angekündigt, aber das Unternehmen zahlt nicht, weil die Drohung als Bluff abgetan wird. Dann erfolgt der Angriff und die Systeme fallen aus.
Nun drohen die Hacker mit einer Wiederholung. Diesmal nimmt das Unternehmen die Drohung ernst und zahlt das Lösegeld.
Hybride Attacken
Es gibt Ransomware-Angriffe, die verschlüsselte und unverschlüsselte Verfahren kombinieren.
1. Double Extortion Attacks
Hier werden zwei Threats verknüpft: a) die Verschlüsselung der Daten und b) die Veröffentlichung der Daten im Darknet bzw. ihr Verkauf. Das erhöht den Druck auf das Unternehmen: Nicht nur, dass die Geschäftsabläufe brach liegen, auch ein Imageschaden bzw. ein Verlust von geistigem Eigentum drohen. Double Extortion Attacks gehen fast immer mit einer Frist einher.
2. Triple Attacks
Triple Attacks funktionieren wie die eben beschriebenen Double Extortion Attacks, wobei noch ein dritter Angriffsvektor hinzutritt: Die Angreifer verwenden die vorgefundenen Informationen, um auch Kunden und Partner des Unternehmens zu hacken.
Infection Vectors
Es gibt verschiedene Methoden, wie die Ransomware-Kriminellen in die Systeme eindringen. Man spricht hier von Infection Vectors. Einige Beispiele:
Phishing
Hier verschicken die Angreifer E-Mails, die von scheinbar vertrauenswürdigen Quellen stammen, zum Beispiel Geschäftspartnern. Die E-Mail enthält gefährliche Links bzw. als Dokumente getarnte Malware. Diese initiieren den Verschlüsselungsprozess.
Wenn der Phishing-Angriff stark personalisiert wurde, zum Beispiel, indem die Angreifer zuerst Social-Media-Profile konsultierten, spricht man von Spear Phishing.
Malvertising
Beim Malvertising schalten die Angreifer scheinbar seriöse Anzeigen. Klicken Ihre User, wird ein Ransomware-Programm installiert, das sich zum Beispiel als Software-Update ausgibt.
Schwachstellen-Angriffe
Bekannte, nicht gepatchte Schwachstellen sind ein weiterer Angriffsvektor, zum Beispiel beim Windows-Betriebssystem. Auch ungesicherte MySQL-Datenbanken sind ein beliebter Einstiegspunkt. Ist die Schwachstelle dem Software-Hersteller noch nicht bekannt, spricht man von einem Zero-Day-Exploit.
Brute-Force-Angriffe
Verwenden Ihre User zu einfache Passwörter, können die Angreifer diese erraten bzw. durch automatisierte Passwort-Cracker herausbekommen.
Update-Hacks
Zum Teilen hacken sich die Angreifer zuerst in die Update-Routinen von legitimer Software und fügen Malware ein. Nun müssen sie nur das nächste Update abwarten und können diverse Unternehmen parallel erpressen.
Sollten Sie das Lösegeld zahlen?
Es gibt hitzige Diskussionen darüber, ob ein Unternehmen zahlen soll, wenn es von einem Ransomware-Angriff betroffen ist. Sicherheitsbehörden raten praktisch immer dazu, dies nicht zu tun. Dafür gibt es gute Argumente. Wenn gezahlt wird, fühlen sich die Angreifer ermutigt und der Ransomware-Zyklus setzt sich fort. Umgekehrt würden die Hacker die Angriffe einstellen, wenn kein Unternehmen mehr zahlen würde.
Das zweite Argument betrifft die Wiederholungsrate. Viele Unternehmen, die einmal erpresst wurden, werden danach erneut angegriffen. Das hängt damit zusammen, dass die Hacker beim ersten Angriff Hintertüren in das System eingebaut haben. Nun können die Angreifer das Spiel von vorne beginnen.
Das dritte Argument betrifft die Datenwiederherstellung. Manche Angreifer geben die Daten auch nach erfolgter Zahlung nicht frei oder halten zumindest eine Eigenkopie vor. Oder es kann aufgrund von technischen Problemen nur ein Teil der Daten entschlüsselt werden, obwohl die Angreifer eigentlich kooperieren.
Aus unserer Arbeit mit betroffenen Unternehmen wissen wir, dass es auch Gegenargumente gibt. Wie wahrscheinlich ist es zum Beispiel, dass morgen alle angegriffenen Unternehmen einstimmig verkünden: „Wir zahlen nicht mehr“? Sehr unwahrscheinlich.
Auch die Argumente mit der Wiederholungsrate und der Datenwiederherstellung lassen sich hinterfragen. Wenn gezahlt wird, besteht immerhin die Chance, Daten zurückzugewinnen bzw. eventuelle Backdoors ausfindig zu machen.
Es handelt sich also um keine leichte Entscheidung, weshalb immer der Einzelfall betrachtet werden sollte.
| Was aber zweifelsfrei feststeht: Das Wichtigste ist die Prävention. Sie müssen unbedingt in die Abhärtung Ihrer Attack Surface investieren. So vorbereitet können Ransomware-Angriffe mit hoher Wahrscheinlichkeit abgewehrt oder zumindest abgefedert werden, insbesondere durch gute Backup-Lösungen. Fazit: Lassen Sie es nie so weit kommen, dass Sie sich fragen müssten, „Lösegeld zahlen, ja oder nein?“ |
Wie Sie einem Ransomware-Angriff vorbeugen
Hier eine Übersicht über die wichtigsten Maßnahmen zur Ransomware-Prävention.
1. Priorisieren Sie vorbeugend
Sie sollten im Vorfeld eine Priorisierung der Systeme vornehmen. Welches System müssen wir nach einem Angriff als Erstes wiederherstellen? Welches als Zweites und als Drittes?
Wenn Sie zum Beispiel Zugriff auf bestimmte Daten benötigen, um Ihre Produktion fortzusetzen, stellen Sie diese Systeme als Erstes wieder her.
Dieser Ratschlag mag auf den ersten Blick trivial wirken: „Natürlich stellen wir zuerst die wichtigsten Systeme wieder her.“ In der Realität ist aber genau diese Entscheidung eine der schwierigsten. Nach einem Angriff werden unterschiedliche Stakeholder – Kunden, Partner, Mitarbeiter – alle darauf drängen, dass „ihr“ Prozess zuerst online geht. In Kombination mit der generell chaotischen Situation nach einem Angriff sind Fehlentscheidungen vorprogrammiert.
Treffen Sie diese Entscheidungen deshalb vorbeugend, wenn Sie noch nicht unter Zugzwang stehen. Wenn der Worst Case dann eintritt, führen Sie Ihren Disaster-Recovery-Plan durch, ohne sich irremachen zu lassen.
2. Verwenden Sie eine Anti-Malware-Lösung
Die meisten Ransomware-Angriffe beginnen mit einer E-Mail, die gefährliche Links oder Anhänge enthält. Steigt der User auf diese Inhalte ein, wird zum Beispiel eine Schadsoftware installiert, welche Login-Daten ausspäht oder bereits mit der Verschlüsselung von Dateien beginnt.
Die „First Line of Defense“ bildet deshalb eine Anti-Malware-Lösung. Sie überprüft sämtliche eingehenden Nachrichten auf verdächtige Inhalte. So werden Phishing-Versuche erkannt, auch wenn der User vielleicht darauf hereingefallen wäre.
Wichtig: Denken Sie daran, auch Endgeräte abzusichern, die im Homeoffice zum Einsatz kommen, inklusive Smartphones und Tablets.
3. Sensibilisieren Sie Ihre Mitarbeiter
Sie müssen Ihre Mitarbeiter für Phishing und andere Social-Engineering-Angriffe sensibilisieren. Dies betrifft das vorschnelle Öffnen von E-Mail-Anhängen bzw. das Klicken auf Links, welche in den Fließtext der E-Mail eingebettet wurden.
Belassen Sie es nicht nur bei Schulungen – führen Sie auch Tests durch. Verschicken Sie selbstverfasste Phishing-E-Mails von einem externen Account. Beim Klick auf einen Link oder einen Anhang bekommt der User dann eine Meldung, dass er „reingefallen“ ist. Dies kann als Grundlage für Nachschulungen dienen.
4. Implementieren Sie IAM
Ein konsequentes Identity-and-Access-Management (IAM) trägt dazu bei, dass nur befugte Personen Zugriff auf Ihre Unternehmensdaten haben. Dabei sollten Sie diese Best Practices berücksichtigen:
- Verlangen Sie von Usern, dass sie sich auf mehreren Endgeräten legitimieren müssen (Multi-Faktor-Authentifikation / MFA)
- Vertrauen Sie Usern selbst dann nicht, wenn sie bereits angemeldet sind. Jede neue Aktion des Users muss legitimiert werden (Zero Trust)
- Teilen Sie jedem User gerade so viele Rechte zu, wie er benötigt, um seinen Aufgaben nachzugehen, mehr nicht (Least Privilege)
5. Betreiben Sie Monitoring
Überwachen Sie Ihr System fortlaufend unter Verwendung moderner XDR- und SIEM-Lösungen. So erkennen Sie frühzeitig Angriffe und ersticken Sie im Keim. Außerdem helfen diese Tools dabei, neue Schwachstellen auszumachen, zum Beispiel, weil ein ungeschütztes neues Endgerät aus dem Homeoffice hinzugefügt wurde.
In diesem Zusammenhang kann die Kooperation mit einem Security-Partner wie Proact Sinn machen. Solche Dienstleister haben 24/7-SOCs im Einsatz. Das bedeutet: Ihre Systeme sind auch nachts und am Wochenende geschützt, wenn Ihr Inhouse-Team gerade nicht verfügbar ist.
Interessant: Viele dieser Monitoring-Tools verfügen mittlerweile über KI-Features, um noch subtilere Angriffsmuster auszumachen, aber auch um Fehlalarme auszusortieren. Auch hierzu beraten unsere Proact-Experten Sie gerne.
6. Betreiben Sie Patch-Management
Spielen Sie zeitnah Patches und Updates auf, um keine Sicherheitslücken entstehen zu lassen. Wenn dafür neben dem hektischen Tagesgeschäft keine Zeit bleibt, kann auch hier die Zusammenarbeit mit einem MSP wie Proact Sinn machen.
7. Schaffen Sie eine Backup-Lösung
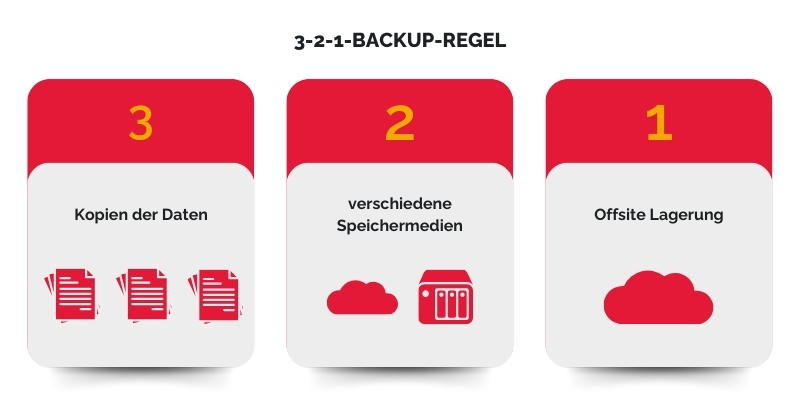
Vielleicht die wichtigste Maßnahme im Kampf gegen Ransomware: Installieren Sie eine robuste Backup-Lösung. Lassen Sie sich dabei von der 3-2-1-Backup-Regel leiten:
- 3 Kopien: Es sollten immer drei Kopien eines Datensatzes existieren – das Primärsystem und zwei Backups
- 2 Speichermedien: Es sollten zwei verschiedene Speichermedien zum Einsatz kommen, zum Beispiel ein NAS und die Cloud
- 1 Offsite-Kopie: Eines der beiden Medien sollte offsite gelagert werden, um lokalen Katastrophenfällen vorzubeugen; auch hierfür bietet sich die Cloud an
Wir implementieren regelmäßig entsprechende Backup-Lösungen für unsere Kunden – sprechen Sie uns an!
8. Schützen Sie Ihre Backups
Die Ransomware-Gangs wissen: Solange das Unternehmen über eine Kopie der Daten verfügt, werden die Lösegeldforderungen verhallen. Deshalb greifen die Hacker bevorzugt die Backup-Kopie zuerst an, bevor sie das Primärsystem verschlüsseln.
Für Unternehmen bedeutet das: Sie müssen ihre Backups gezielt schützen. Eine Möglichkeit sind Air Gaps, also Backups, die vom öffentlichen Netzwerk isoliert wurden. Wenn keine Verbindung zwischen dem Internet und dem Backup-System besteht, können die Angreifer nicht an die Sicherungskopie gelangen (zumindest nicht mit herkömmlichen Methoden).
Eine andere Möglichkeit sind Immutable Backups. Dabei handelt es sich um WORM-Kopien („Write Once, Read Many“). Bei der Erstellung des Immutable Backups wird ein bestimmter Zeitraum definiert, zum Beispiel sechs Monate. Solange können die Daten nicht mehr verändert bzw. verschlüsselt oder gelöscht werden.
Welche Vorgehensweise Sie hier wählen, hängt von einer Vielzahl von Faktoren ab. Beispielsweise sind Immutable Backups vergleichsweise teuer. Die Cloud-Anbieter legen hier meist Premium-Raten zugrunde. Außerdem werden Immutable Backups typischerweise für länger vorgehalten, was sich ebenfalls auf den Preis niederschlägt.
Dieser Nachteil lässt sich aber durch bestimmte Sicherungsverfahren wie inkrementelle Backups ein Stück weit ausgleichen. Weiterhin können Sie je nach Kritikalität der Daten unterschiedliche Vorhaltezeiten definieren und so ebenfalls Kosten sparen. Auch hybride Ansätze sind denkbar, bei denen nur besonders essenzielle Daten als „immutable“ gespeichert werden.
Bei Air Gaps muss beachtet werden, dass es durchaus Möglichkeiten gibt, auch isolierte Systeme anzugreifen, zum Beispiel unter Verwendung von akustischen, thermischen oder seismischen Methoden. Außerdem stellt das Update-Management eine Herausforderung dar: Weil das isolierte System nicht an das Internet angebunden ist, müssen Updates manuell aufgespielt werden, was den Verwaltungsaufwand beträchtlich erhöht.
Sie brauchen Unterstützung bei der Auswahl der für Sie optimalen Lösung? Unsere Proact-Experten helfen Ihnen dabei, sämtliche Faktoren abzuwägen.
9. Verschlüsseln Sie Ihre Daten
Sie sollten Ihre Daten (inklusive Backups) unbedingt verschlüsseln. Das betrifft sowohl die In-Rest- als auch die In-Transit-Verschlüsselung. Selbst wenn die Angreifer nun Zugriff auf Ihre Daten erhalten, können sie diese nicht auslesen. Damit beugen Sie Doxware-Attacken bzw. Double Extortion Attacks vor.
10. Überdenken Sie Ihre Architektur
Bei klassischen Infrastrukturen steuert jede Hardware-Einheit (Switches, Router) sich selbst. Das bedeutet, dass jedes Gerät einzeln konfiguriert werden und bei Änderungen im Netzwerk Ihr Administrator zigfach auf verschiedene Komponenten zugreifen muss.
Diese Komplexität öffnet Fehlkonfigurationen Tür und Tor. Genau darauf bauen die Ransomware-Angreifer. Sie machen solche Schwachstellen ausfindig und infiltrieren dann die Systeme.
Erwägen Sie deshalb eine Umstellung auf eine moderne SDN-Architektur. Im Gegensatz zu klassischen Infrastrukturen wird hier die Steuerung der Geräte zentral vorgenommen. Das Netzwerk verfügt also über zwei Schichten: die Hardware-Schicht mit den Switches, Routern, usw. und darüber die Controller-Schicht.
Die Vorteile:
- Die Komplexität wird reduziert; es kommt zu weniger Fehlkonfigurationen
- Die Segmentierung des Netzwerks wird erleichtert; Sie können infizierte Segmente kurzfristig abschotten
- Sie können in kürzester Zeit Richtlinien-Anpassungen vornehmen, falls zum Beispiel ein neuer Zero-Day-Exploit die Runde macht
- Zugriffsrechte für User lassen sich leichter anpassen und propagieren
11. Sichern Sie Ihre CRM-Daten
Ein häufig übersehener Punkt: Schützen Sie Ihre CRM-Daten.
Wenn diese Daten von den Angreifern bereits verschlüsselt wurden, sind Sie effektiv von Ihren Kunden abgeschnitten. Bei einem überschaubaren Kundenkreis können Sie sich die Kontaktinformationen vielleicht noch händisch zusammensuchen, aber bei Hunderten oder Tausenden von Beteiligten ist das praktisch unmöglich.
Halten Sie deshalb immer eine isolierte, verschlüsselte Kopie Ihrer Kontaktdaten vor, um im Falle eines Angriffs schnellstmöglich auf sämtliche Stakeholder zugehen zu können. Hierbei geht es nicht nur um Transparenz. Sie müssen auch sicherstellen, dass Ihre Kunden und Partner selbst auf Angriffe vorbereitet sind, Stichwort Triple Attacks.
Wie Sie sich im Detail vor Ransomware schützen können, können Sie in unserem Blogartikel „Ransomware-Schutz: Die Top-12-Maßnahmen für Unternehmen“ erfahren.
Was Sie nach einem Angriff tun können
Sie sind bereits Opfer eines Ransomware-Angriffs geworden? Hier ist, was Sie jetzt tun sollten.
1. Lokalisieren Sie den Schaden
Im ersten Schritt sollten Sie exakt bestimmen, welche Systeme betroffen sind. Das erlaubt es Ihnen, die infizierten Bereiche vom Rest des Netzwerks zu isolieren. Andernfalls riskieren Sie, dass sich die Angreifer durch Lateral Movement weiter durch Ihr Netzwerk ausbreiten.
2. Nehmen Sie die Systeme offline
In bestimmten Fällen kann es notwendig sein, die Systeme herunterzufahren, um einer weiteren Ausbreitung des Angriffs vorzubeugen. Der große Nachteil: Dadurch kommt der Geschäftsbetrieb zum Erliegen. Hier muss genau abgewogen werden, wie ernst die Bedrohung ist bzw. wie groß der wirtschaftliche Verlust durch einen Stillstand wäre.
Wichtig: Die Entscheidung, die Systeme offline zu nehmen, sollte nur von einem Experten getroffen werden. Andernfalls riskieren Sie, wichtige forensische Daten zu verlieren oder bei einem Reboot sogar weitere Malware zu aktivieren.
Es kann helfen, hier einen externen Sicherheitsexperten einzuschalten, der wahrscheinlich besser in der Lage ist, die Situation mit nüchternen Augen zu beurteilen.
3. Überprüfen Sie verfügbare Decryptors
Es existieren Datenbanken, welche die verfügbaren Entschlüsselungsprogramme zentral versammeln. Die bekannteste dieser Datenbanken ist „No More Ransom“. Die hier erhältlichen Decryptors können selbst dann noch einen Ausweg bieten, falls die Daten bereits verschlüsselt wurden und das Unternehmen über keine Backups verfügt.
Verlassen Sie sich aber nicht auf diese Lösung – es gibt nicht immer einen Decryptor. Betreiben Sie Prävention.
4. Sprechen Sie mit Kunden und Partnern
Ein Ransomware-Angriff betrifft nie nur Sie alleine, sondern auch Ihre Kunden und Partner. Wenn Sie zum Beispiel ein Zulieferer für die Automobilindustrie sind, kommt es ggf. zu Produktionsstillständen bei den Autobauern.
Wichtig: Spielen Sie die Situation nicht herunter. Beschreiben Sie Ihrem Kunden oder Partner den Vorfall realistisch. Es ist besser, von Anfang an klare Tatsachen zu schaffen, als peu à peu schlechte Nachrichten hinterherzuschieben. Das beschädigt Vertrauensverhältnisse.
5. Kontaktieren Sie einen Experten
Eine der wichtigsten Maßnahmen ist, einen spezialisierten Security-Provider wie Proact zu kontaktieren. Naturgemäß handelt es sich bei Ihren Inhouse-Mitarbeitern meist um Universalisten, die eine Vielzahl von IT-Aufgaben übernehmen können. Wenn aber die ganze Existenz des Unternehmens auf dem Spiel steht, brauchen Sie einen Security-Spezialisten, der schon Dutzende oder Hunderte Male in derselben Situation war und weiß, was zu tun ist.
In unserem Blogartikel „Ransomware-Recovery: Wie Sie Ihre Daten wiederherstellen“ geben wir Ihnen einen Fahrplan an die Hand, was im Falle des Falles alles zu tun ist.
Schützen Sie Ihre Daten – mit Proact!
Sie möchten Ihr Unternehmen vor Ransomware-Angriffen schützen und sind auf der Suche nach einem Partner, der Sie dabei unterstützt? Dann sollten Sie sich mit unseren Proact-Experten unterhalten. Wir verwenden ein bewährtes, mehrstufiges Verfahren, um Ihre Attack-Surface maximal abzuhärten.
1. Analyse
Im ersten Schritt prüfen wir Ihre Infrastruktur auf Herz und Nieren. Wir identifizieren Schwachstellen und nehmen eine umfassende Risikoanalyse vor. Dabei arbeiten wir eng mit Ihrem Inhouse-Team zusammen. Uns ist es wichtig, von Anfang an eine vertrauensvolle Beziehung zu Ihren Experten aufzubauen.
2. Strategie
Basierend auf der Risikoanalyse entwickeln wir im zweiten Schritt eine Anti-Ransomware-Strategie. Dabei verzichten wir auf Lösungen von der Stange und gehen individuell auf die Sicherheitsbedürfnisse Ihres Unternehmens ein.
Auch in dieser zweiten Phase halten wir ständig Kontakt mit Ihren IT-Experten, um Feedback einzuholen.
3. Implementierung
Nun geht es an die Implementierung der Sicherheitsmaßnahmen. Das könnten zum Beispiel sein:
- Überwachung Ihrer Systeme durch moderne XDR- und SIEM-Tools
- Analyse von Angriffsmustern unter Verwendung von KI
- Erstellung einer robusten Backup-Lösung
- Entwurf eines Disaster-Recovery-Plans
- Installation von Firewalls
- Installation von Antiviren- und Antimalware-Programmen
- Schulung und Sensibilisierung Ihrer Mitarbeiter
4. Monitoring und Optimierung
Die Angriffsmethoden, die heute aktuell sind, können in wenigen Monaten schon überholt sein. Um hier nichts zu verpassen, überwachen wir Ihre Systeme fortlaufend und nehmen sofort Anpassungen vor, wenn sich ein neues Ransomware-Modell abzeichnet.
Das klingt interessant? Dann kontaktieren Sie uns jetzt für ein kostenloses Beratungsgespräch. Wir freuen uns schon, von Ihnen zu hören!
Kostenfreies Whitepaper:
„Die Ransomware-Bedrohung: Was Experten jetzt raten“
Wenn Sie sich noch genauer über die Verteidigung Ihrer Systeme informieren möchten, dann laden Sie sich unser Whitepaper „Die Ransomware-Bedrohung: Was Experten jetzt raten“ herunter.